Inteligencia artificial y seguros en 2026: tarificación, discriminación algorítmica y nuevas obligaciones regulatorias
La entrada en aplicación general del Reglamento europeo de Inteligencia Artificial el 2 de agosto de 2026 marca un punto de inflexión en el uso de sistemas algorítmicos en la contratación y tarificación de seguros, especialmente en vida y salud. Estos sistemas se consideran de alto riesgo y quedan sometidos a requisitos estrictos de gobernanza, calidad de datos, transparencia, supervisión humana y ciberseguridad, aunque parte de las obligaciones para los sistemas del anexo III se ha aplazado hasta el 2 de diciembre de 2027. El marco se articula además con el RGPD y la Ley Orgánica de protección de datos, y con criterios de EIOPA sobre ética y fiabilidad de la IA, lo que plantea cuestiones muy actuales sobre segmentación del asegurado, explicabilidad de decisiones automatizadas, discriminación algorítmica, rechazo de cobertura y responsabilidad cuando la decisión aseguradora deriva de un algoritmo.
1.El Reglamento europeo de IA y su entrada en aplicación general en agosto de 2026
El Reglamento europeo de Inteligencia Artificial establece un marco armonizado para el desarrollo, introducción en el mercado, puesta en servicio y utilización de sistemas de IA en la Unión, con el objetivo de garantizar una IA centrada en el ser humano y fiable, proteger la salud, la seguridad y los derechos fundamentales, y evitar la fragmentación del mercado interior. El Reglamento entró en vigor a los veinte días de su publicación y es aplicable, con carácter general, desde el 2 de agosto de 2026, aunque prevé un calendario escalonado para determinadas obligaciones. Los capítulos I y II, relativos al ámbito de aplicación y definiciones, son aplicables desde febrero de 2025, y los capítulos sobre gobernanza, supervisión y confidencialidad desde agosto de 2025, mientras que las obligaciones específicas para los sistemas de alto riesgo del anexo III no serán exigibles hasta el 2 de diciembre de 2027.
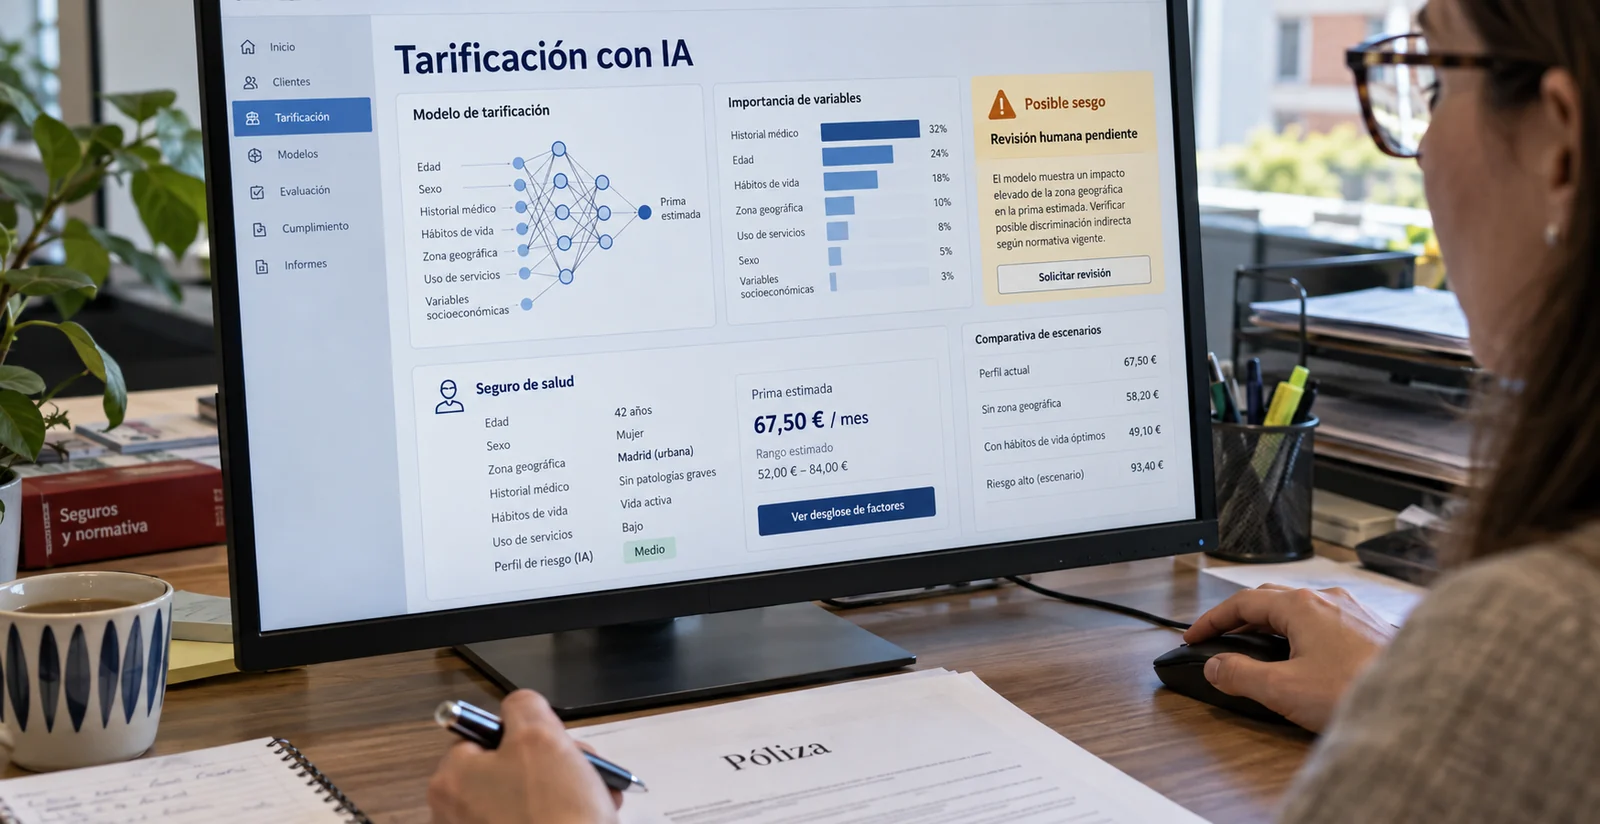
El Reglamento adopta un enfoque basado en el riesgo, prohibiendo determinadas prácticas de IA consideradas inaceptables, imponiendo requisitos estrictos a los sistemas de alto riesgo y estableciendo obligaciones de transparencia para otros sistemas. Los sistemas de IA utilizados para evaluación del riesgo y tarificación en seguros de vida y salud se consideran de alto riesgo, por su potencial impacto en derechos fundamentales como la igualdad, la no discriminación, la protección de datos y la autonomía personal. Estos sistemas quedan sometidos a requisitos de gestión de riesgos, gobernanza de datos, documentación técnica, trazabilidad, transparencia, supervisión humana y robustez técnica.
2.Sistemas de alto riesgo en seguros de vida y salud y aplazamiento parcial de obligaciones
El Reglamento clasifica como sistemas de IA de alto riesgo aquellos que se utilizan en ámbitos sensibles, incluidos los servicios financieros cuando afectan al acceso de personas físicas a servicios esenciales o a la evaluación de su solvencia y riesgo. La evaluación del riesgo y la tarificación en seguros de vida y salud, cuando se basan en sistemas de IA, entran en esta categoría, por cuanto pueden determinar el acceso a cobertura, el importe de las primas y las condiciones contractuales, con efectos directos sobre la protección social y la igualdad de trato.
Los sistemas de alto riesgo deben cumplir requisitos específicos. El proveedor debe implantar un sistema de gestión de riesgos que identifique, analice y mitigue los riesgos que el sistema puede generar para la salud, la seguridad y los derechos fundamentales. Debe garantizar la calidad de los datos utilizados para entrenar y validar el sistema, evitando sesgos que puedan conducir a discriminación injustificada. Debe elaborar y mantener documentación técnica detallada, que permita comprender el diseño, el funcionamiento y las limitaciones del sistema, y debe asegurar la trazabilidad de las operaciones, conservando registros de las decisiones y de los datos utilizados. Debe garantizar la transparencia y proporcionar información suficiente a los usuarios profesionales para que comprendan las capacidades y limitaciones del sistema, y debe asegurar la supervisión humana, de modo que las decisiones importantes no se adopten sin intervención o control humano significativo.
La reforma europea de julio de 2026 ha introducido un aplazamiento parcial de las obligaciones correspondientes a los sistemas del anexo III, entre ellos los utilizados en seguros de vida y salud, hasta el 2 de diciembre de 2027. Este aplazamiento responde a la necesidad de dar tiempo a los operadores para adaptar sus sistemas y procesos a los requisitos del Reglamento, sin interrumpir la prestación de servicios. No obstante, el marco general de protección de derechos fundamentales y de responsabilidad sigue siendo aplicable, y los sistemas de IA en seguros deben respetar desde ya las normas de protección de datos, de no discriminación y de transparencia.
3.Gobernanza de la IA en seguros: calidad de datos, equidad y explicabilidad
La gobernanza de la IA en seguros se articula en torno a varios ejes. La calidad de los datos es esencial. Los conjuntos de datos utilizados para entrenar y validar los modelos de tarificación y evaluación de riesgo deben ser representativos, estar libres de errores sistemáticos y no incorporar sesgos que reproduzcan discriminaciones históricas. La doctrina y las resoluciones europeas han advertido que la IA puede crear y reforzar sesgos, incluidos sesgos indirectos, cuando los datos subyacentes reflejan estructuras sociales discriminatorias. La segmentación del asegurado en función de variables como el código postal, la profesión, el historial médico o el comportamiento digital puede conducir a discriminación indirecta por razón de origen racial o étnico, sexo, edad o situación socioeconómica, si no se controla adecuadamente.
La equidad y la no discriminación son principios centrales. El Reglamento de IA se articula con la normativa antidiscriminatoria y con el artículo 14 de la Constitución, que prohíbe cualquier discriminación por razón de nacimiento, raza, sexo, religión, opinión o cualquier otra condición o circunstancia personal o social. La utilización de datos sensibles o de proxies de datos sensibles en modelos de tarificación puede vulnerar estos principios. La Ley Orgánica de igualdad de trato y no discriminación, en su artículo 23, exige que los algoritmos involucrados en la toma de decisiones en las administraciones públicas tengan en cuenta criterios de minimización de sesgos, transparencia y rendición de cuentas, y promueve evaluaciones de impacto para determinar el posible sesgo discriminatorio. Aunque esta previsión se refiere a administraciones públicas, sus principios son trasladables al ámbito asegurador.
La explicabilidad de las decisiones automatizadas es otro eje. Los sistemas de IA utilizados para tarificación y evaluación de riesgo deben ser explicables, al menos en la medida necesaria para que los usuarios profesionales y, en su caso, los asegurados comprendan los factores que han influido en la decisión. El Reglamento de IA subraya la importancia de la transparencia y de la explicabilidad, aunque reconoce que no siempre es posible explicar de forma completa el funcionamiento de modelos complejos, como los algoritmos de caja negra. En estos casos, se exige al menos una explicación de las variables relevantes y de la lógica general aplicada, así como la posibilidad de revisión humana.
4.RGPD, decisiones automatizadas y derechos de los asegurados
El uso de IA en la contratación y tarificación de seguros se articula necesariamente con el Reglamento general de protección de datos y con la Ley Orgánica de protección de datos y garantía de los derechos digitales. El RGPD establece que todo interesado tiene derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos en él o le afecte significativamente de modo similar, salvo que la decisión sea necesaria para la celebración o ejecución de un contrato, esté autorizada por el Derecho de la Unión o de los Estados miembros o se base en el consentimiento explícito del interesado. En estos casos, el responsable del tratamiento debe adoptar medidas adecuadas para salvaguardar los derechos y libertades del interesado, como el derecho a obtener intervención humana, a expresar su punto de vista y a impugnar la decisión.
En el ámbito asegurador, las decisiones sobre aceptación de cobertura, fijación de primas o modificación de condiciones pueden considerarse decisiones que producen efectos jurídicos significativos. Si se adoptan de forma automatizada, basándose en perfiles generados por sistemas de IA, deben respetar las exigencias del artículo 22 RGPD. El asegurado tiene derecho a ser informado de la existencia de decisiones automatizadas, de la lógica aplicada y de la importancia y consecuencias previstas de dicho tratamiento. La Ley Orgánica de protección de datos refuerza estos derechos, exigiendo transparencia en la información al afectado y regulando el ejercicio de derechos de acceso, rectificación, supresión, oposición, limitación y portabilidad.
La discriminación algorítmica se conecta directamente con la protección de datos. El RGPD prohíbe el tratamiento de categorías especiales de datos personales, como los relativos a salud, origen racial o étnico, opiniones políticas o vida sexual, salvo en supuestos específicos y con garantías reforzadas. La utilización de datos de salud en seguros de vida y salud debe ajustarse a las previsiones de la Ley Orgánica de protección de datos sobre tratamientos de datos de salud, que remiten a leyes sectoriales y exigen medidas de seguridad y confidencialidad. La elaboración de perfiles que infieran información sensible a partir de datos aparentemente neutros, como patrones de consumo o comportamiento digital, puede vulnerar estos principios y generar riesgos de discriminación.
5.Responsabilidad cuando la decisión aseguradora deriva de un algoritmo
La responsabilidad en caso de decisiones aseguradoras derivadas de algoritmos se articula en varios planos. En primer lugar, la responsabilidad contractual del asegurador frente al tomador y al asegurado, conforme a la Ley de Contrato de Seguro. El asegurador debe cumplir las obligaciones asumidas en la póliza y no puede ampararse en el funcionamiento interno de sus sistemas de IA para justificar decisiones contrarias al contrato o a la buena fe. Las cláusulas que remitan genéricamente a modelos de tarificación automatizados deben respetar las exigencias de transparencia y de control de contenido, y no pueden encubrir limitaciones sorpresivas o lesivas.
En segundo lugar, la responsabilidad por infracción de la normativa de protección de datos. El RGPD y la Ley Orgánica de protección de datos prevén sanciones administrativas significativas para tratamientos ilícitos, incluida la elaboración de perfiles discriminatorios o la adopción de decisiones automatizadas sin respetar los derechos de los interesados. La Agencia Española de Protección de Datos ha advertido sobre los riesgos de la IA para la privacidad y la igualdad, y ha insistido en la necesidad de evaluaciones de impacto en protección de datos para tratamientos de alto riesgo, como los que implican decisiones automatizadas sobre acceso a servicios financieros.
En tercer lugar, la responsabilidad por discriminación. La normativa antidiscriminatoria y la Ley de igualdad de trato permiten acciones de cesación y de indemnización cuando se producen discriminaciones directas o indirectas en el acceso a bienes y servicios, incluidos los seguros. La discriminación algorítmica, cuando un sistema de IA produce resultados sistemáticamente desfavorables para determinados grupos, puede ser objeto de estas acciones. La dificultad de identificar y probar el sesgo algorítmico no impide la exigencia de responsabilidad, y la doctrina ha subrayado que la precisión aparente de los modelos no puede servir de excusa para perpetuar desigualdades.
Finalmente, la responsabilidad regulatoria. El Reglamento de IA prevé mecanismos de supervisión y sanción para incumplimientos de sus requisitos, incluyendo la posibilidad de prohibir la introducción en el mercado o la puesta en servicio de sistemas de alto riesgo que no cumplan las normas, y de imponer sanciones económicas. Las autoridades nacionales de control, en coordinación con la Oficina de IA de la Comisión, serán responsables de garantizar, evaluar y supervisar la conformidad de los sistemas de IA con el marco regulador, y las entidades aseguradoras deberán someter sus sistemas de tarificación y evaluación de riesgo a estos controles.
6.Conclusión: un nuevo marco para la IA en seguros entre tarificación, derechos fundamentales y supervisión
La entrada en aplicación general del Reglamento europeo de IA en agosto de 2026, junto con el RGPD, la Ley Orgánica de protección de datos y la normativa antidiscriminatoria, configura un nuevo marco para el uso de inteligencia artificial en la contratación y tarificación de seguros. Los sistemas utilizados en seguros de vida y salud se consideran de alto riesgo y quedan sometidos a requisitos estrictos de gobernanza, calidad de datos, transparencia, supervisión humana y ciberseguridad, aunque parte de las obligaciones se aplaza hasta diciembre de 2027 para permitir la adaptación.
El uso de datos para determinar primas, la segmentación del asegurado, la explicabilidad de decisiones automatizadas, la discriminación algorítmica, el rechazo de cobertura y la responsabilidad cuando la decisión aseguradora deriva de un algoritmo se convierten en cuestiones centrales de la práctica aseguradora. Las entidades deberán revisar sus modelos de tarificación y evaluación de riesgo, garantizar la calidad y equidad de los datos, ofrecer explicaciones suficientes a los asegurados, respetar los derechos de protección de datos y someter sus sistemas a supervisión humana efectiva.
Para la práctica jurídica, el reto consiste en articular este nuevo marco con la Ley de Contrato de Seguro y con la jurisprudencia sobre cláusulas limitativas, transparencia y buena fe, y en ofrecer respuestas a los conflictos que surgirán cuando las decisiones aseguradoras se basen en algoritmos. La inteligencia artificial deja de ser un mero instrumento técnico y se convierte en un elemento regulado y supervisado, cuyo uso en seguros debe conciliar la eficiencia y la precisión con la protección de los derechos fundamentales y la confianza de los asegurados.